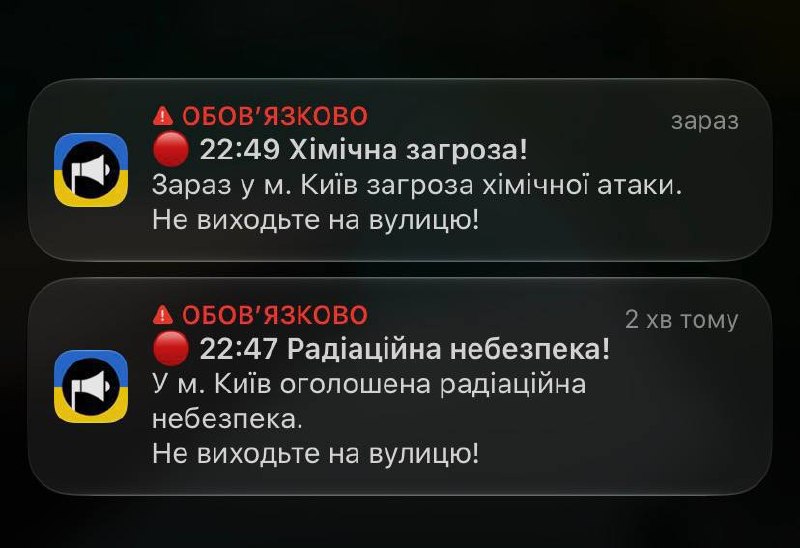
01 листопада 2026 року стало відомо про можливий несанкціонований доступ до застосунку «Повітряна тривога» в Україні. Це викликало занепокоєння серед користувачів, оскільки може свідчити про потенційну кібератаку.
Офіційні заяви
Голова Центру протидії кіберзагрозам (ЦПД) Коваленко підтвердив інформацію про можливий несанкціонований доступ до застосунку. Він закликав громадян бути обережними та не переходити за жодними посиланнями, які можуть з'явитися в додатку. Коваленко зазначив, що наразі тривають перевірки для встановлення точних причин інциденту.
Ризики та рекомендації
У зв'язку з можливим кібератакою, користувачам рекомендується:
- Не переходити за підозрілими посиланнями в застосунку;
- Слідкувати за офіційними повідомленнями від ЦПД;
- Оновлювати застосунок до останньої версії, якщо це можливо.
Ця ситуація викликає занепокоєння, оскільки застосунок «Повітряна тривога» є важливим інструментом для інформування населення про загрози повітряних атак. Влада закликає громадян залишатися пильними та дотримуватися рекомендацій.